NIS2 Baseline og Gap-analyse
NIS2 Gap-analyse: Få styr på jeres NIS2-krav
Dette er ikke en lovgivningsøvelse – dette er jeres virksomheds sikkerhed.
Gap-analysen giver jer:
Et klart overblik over, hvor I står i forhold til NIS2-kravene
En prioriteret handlingsplan, der kan præsenteres for ledelsen og bruges til budgettering
Kortlægning mod ISO 27001/2, IEC 62443 og CIS18
Både IT og OT – hele forretningskæden
Ledelsesvenlig rapportering og afrapporteringsmøde med ledelsen
Hurtigt resultat – ca. 2,5 uge fra start til rapport
Fordele
Fordele ved CyberNordics gap-analyse
Ledelsesvenlig rapportering
Resultaterne præsenteres, så det er nemt at kommunikere risici og investeringsbehov til direktionen.
Både IT og OT
Analysen dækker hele forretningskæden – fra kontorets systemer til produktionen.
Compliance og robusthed
I lever op til NIS2 og bliver samtidig mere modstandsdygtige over for cyberangreb.
Inddragelse af leverandører
Analysen kan omfatte jeres centrale drifts- og vedligeholdelsesleverandører.
Handlingsorienteret resultat
I får ikke blot et overblik, men en konkret plan, der kan implementeres med det samme.
Involvering og ejerskab
Jeres medarbejdere deltager aktivt, så viden og ansvar forankres i organisationen.
Baggrund
Hvad er NIS2 – og hvorfor betyder det noget for jer?
NIS2-loven stiller nye og skærpede krav til cybersikkerhed, risikostyring og beredskab i både offentlige og private virksomheder. Det er ikke længere nok at have tekniske sikkerhedsløsninger som firewalls og adgangskontrol – ledelsen skal kunne dokumentere, at virksomheden arbejder systematisk og målrettet med cyber- og informationssikkerhed.
Loven omfatter blandt andet energi, transport, sundhed, produktion og forsyningskæder, som anses for “væsentlige” eller “vigtige” enheder. Overholder I ikke kravene, kan det føre til påbud, bøder, omdømmetab og i visse tilfælde personligt ledelsesansvar.
Læs mere i vores artikel Hvad er NIS2?, eller se et overblik over de nye NIS2-krav til danske virksomheder.
Hvorfor er en gap-analyse afgørende?
Mange tror, at compliance blot handler om tekniske foranstaltninger. Men NIS2 handler i høj grad om ledelsesansvar, dokumentation og risikostyring. En gap-analyse er det nødvendige første skridt, fordi den viser jer:
Hvor I står nu
Hvilke krav der gælder for jeres branche
Hvad der skal gøres – og i hvilken rækkefølge
Uden en grundig analyse risikerer I at bruge ressourcer på initiativer, der ikke dækker NIS2’s lovkrav.
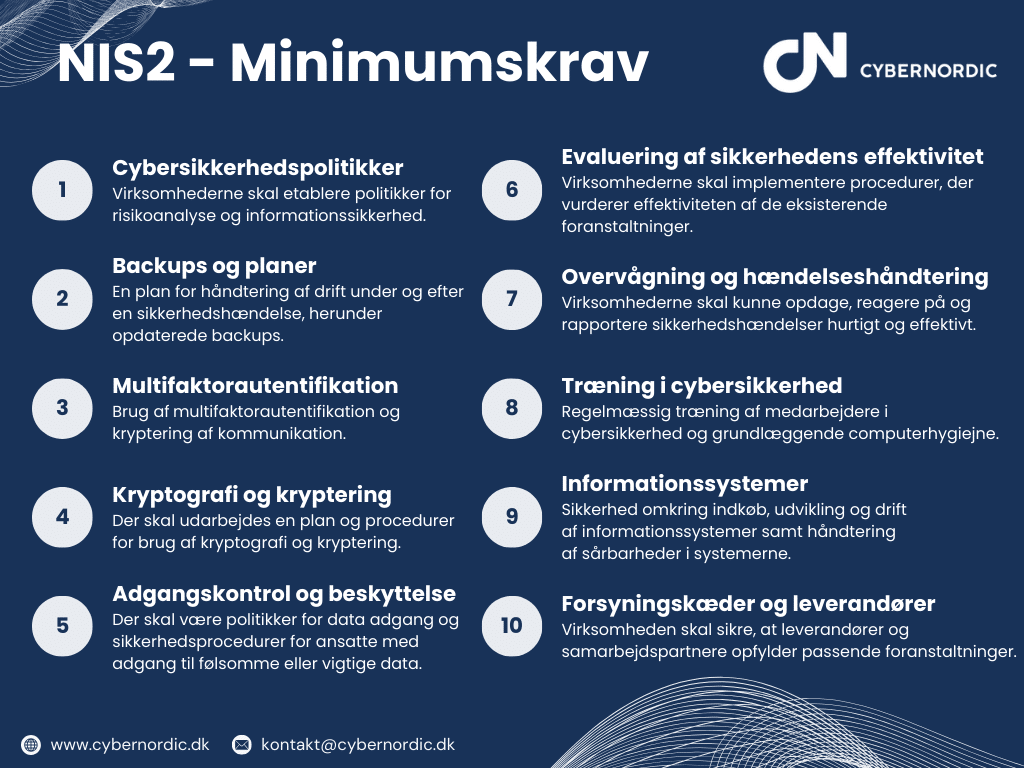
De 10 minimumskrav i NIS2. Læs artiklen
Produktet
Sådan foregår analysen
CyberNordic har udviklet en NIS2 Baseline og Gap-analyse, der viser, hvor I står i forhold til kravene – og hvad der konkret skal til. Vi sammenholder jeres nuværende niveau med NIS2 og med ISO 27001/2, IEC 62443 og CIS18, og analysen gennemføres i fire faser.
Fase 1 – Kortlægning af IT- og OT-miljøer
Vi kortlægger jeres eksisterende IT- og OT-infrastruktur, sikkerhedstiltag og politikker samt arbejdsprocesser og ansvar. Fasen danner grundlaget for at forstå jeres aktuelle modenhed og afhængigheder på tværs af systemer og leverandører.
Fase 2 – Fastlæggelse af NIS2-krav og sikkerhedsniveau
Vi sammenholder jeres situation med kravene i den danske NIS2-implementeringslov og relevante vejledninger og fastlægger det målbillede, I skal nå for at opnå compliance.
Fase 3 – Spørgeramme og interviews
Et online spørgeskema afdækker jeres nuværende sikkerheds- og compliance-niveau og samler den nødvendige dokumentation, så processen bliver så effektiv som muligt. Spørgerammen kan udfyldes af flere respondenter – IT, ledelse, drift eller leverandører – og følges op af interviews med nøglepersoner, hvor svarene uddybes med fx politikker, arkitekturtegninger og procesbeskrivelser.
Fase 4 – Rapportering og handlingsplan
I får en rapport med baseline og gap-vurdering, kortlægning mod ISO 27001/2, IEC 62443-3-3 og CIS18, en prioriteret handlingsplan og konkrete implementeringsanbefalinger. Rapporten gennemgås typisk på et afrapporteringsmøde med ledelsen, hvor næste skridt besluttes – og den kan bruges som beslutningsgrundlag i både direktion og IT-afdeling.
Tidsramme
Fra start til rapport på ca. 2,5 uge
Gap-analysen er designet til at være effektiv og fleksibel – med hurtig indsigt og en konkret handlingsplan uden et stort ressourcetræk.
Trin 1
ca. 4 timer
Besvarelse af spørgeramme
Trin 2
Efter behov
Indsamling af dokumentation – afhænger af kompleksiteten
Trin 3
1–2 uger
Analyse og rapportudarbejdelse
Trin 4
2 timer
Afrapportering til ledelsen
Eksempel fra virkeligheden
Produktionsvirksomhed får styr på NIS2
En dansk produktionsvirksomhed med omfattende OT-infrastruktur kontaktede CyberNordic for at blive klar til NIS2.
Analysen viste, at virksomheden manglede
Dokumenteret risikostyring
Incident response-procedurer
Formelle sikkerhedspolitikker
Efter analysen fik virksomheden
En prioriteret handlingsplan
Klarhed over roller og ansvar
Øget samarbejde mellem IT og produktion
Resultatet var større cyberrobusthed og konkret dokumentation, som gjorde det muligt at vise compliance over for både kunder og myndigheder. Ledelsen modtager fast rapportering på udvalgte områder og kan reelt følge udviklingen i virksomhedens sikkerhedsniveau.
Hvorfor CyberNordic
CyberNordic som jeres NIS2-partner
Vi tilbyder ikke kun en analyse, men en komplet vej til NIS2-parathed. Med mange års erfaring i risikostyring, compliance og OT-sikkerhed hjælper vi med alt fra den første vurdering til fuld implementering af kravene.
Praktisk forståelse
Vores tilgang bygger på en praktisk forståelse af virksomheders hverdag.
Standardiserede processer
Velafprøvede processer, der kan tilpasses enhver branche.
Dokumentation, der holder
Dokumentation og rapportering, som gør det let at vise overholdelse over for myndighederne.
Tag det første skridt i dag
Vil I vide, hvor langt jeres virksomhed er fra at leve op til NIS2-kravene? Kontakt CyberNordic for en uforpligtende dialog om jeres nuværende sikkerheds- og compliance-niveau.