Endpoint Detection and Response (EDR) er en avanceret sikkerhedsløsning, der beskytter computere, servere og andre enheder ved løbende at overvåge deres aktivitet og analysere adfærd for tegn på angreb. I modsætning til traditionel antivirus, som primært leder efter kendte trusler, fokuserer EDR på at forstå, hvad der sker på en enhed i realtid. Det gør […]
Der er intet uddrag, da dette er et beskyttet indlæg.
Når hackere udnytter svagheder: Hvad er CVE’er – og hvordan udvikler angrebene sig? De fleste cyberangreb begynder ikke med en spektakulær hacker, der bryder igennem et digitalt forsvar. De begynder langt mere stille. Med en fejl, nogen allerede kender til. En svaghed i et system, som ligger åben, mens hverdagen kører videre. Netop disse svagheder […]
Når et watering hole phishing-angreb rammer, sker det sjældent med et højt brag. Der er ingen åbenlys alarm, ingen dramatisk nedlukning i det øjeblik, og ofte opdager hverken medarbejderen eller virksomheden noget som helst. Netop derfor er denne angrebsform blandt de mest effektive, og blandt dem, der rammer bredest. Når tillid bliver indgangsvinkel for hackere […]
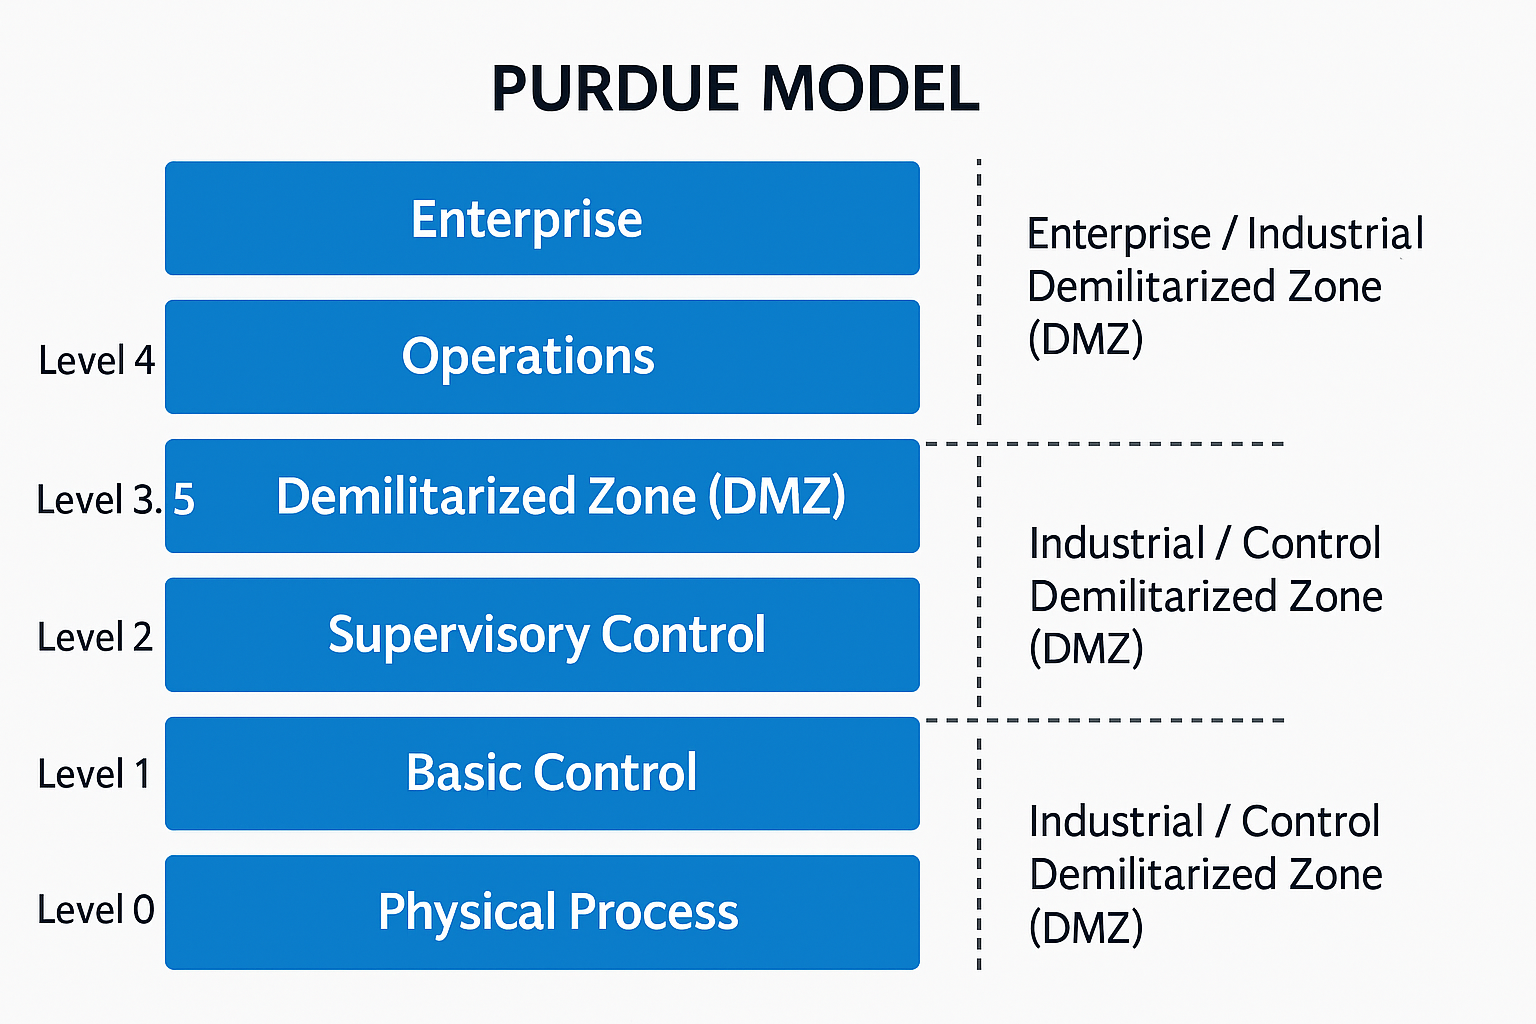
Industrien står over for et stigende pres for at beskytte driftskritiske systemer mod cybertrusler. I denne sammenhæng spiller Purdue-modellen og IEC 62443-standarden en central rolle. Disse rammeværker giver virksomheder mulighed for at opbygge robuste sikkerhedsstrategier til deres OT-systemer (Operational Technology). Men hvad er Purdue-modellen, og hvordan hænger den sammen med IEC 62443? I denne artikel […]
I en tid, hvor cybertrusler bliver stadig mere avancerede, er behovet for robust OT-sikkerhed (Operational Technology-sikkerhed) mere presserende end nogensinde. I modsætning til IT-sikkerhed, der fokuserer på databeskyttelse, handler OT-sikkerhed om at beskytte de fysiske systemer og processer, der driver vores kritiske infrastruktur, såsom produktion, energi, transport og vandforsyning. Men hvad er OT-sikkerhed egentlig? Hvorfor […]
Få en dybdegående forståelse af NIS2-direktivet. Hvem bliver omfattet, hvornår træder det i kraft i Danmark, og hvordan adskiller NIS2 sig fra DORA?
Hvad er WebCompanion? WebCompanion er et program udviklet af virksomheden Lavasoft, som hævder at kunne øge internetsikkerheden ved at beskytte brugere mod ondsindede websites og trackere. Desværre betragtes programmet ofte som uønsket software, hvilket betyder, at mange brugere søger at fjerne det fra deres computere. I modsætning til traditionelle antivirusprogrammer har WebCompanion et ry for […]
D-mærket, lanceret den 22. september 2021, tilbyder danske virksomheder en unik mulighed for at blive certificeret for både it-sikkerhed og dataetik. Men hvad indebærer D-mærket, og hvordan kan din virksomhed kvalificere sig? Denne artikel dykker ned i de otte kriterier, som virksomheder skal opfylde for at få D-mærket, samt hvordan virksomheder inddeles i forskellige grupper […]
Er din virksomhed tilstrækkeligt beskyttet mod ransomware? Ransomware-angreb er blevet en af de mest alvorlige trusler mod virksomheder i dag. Fra første halvår 2022 til første halvår 2023 er antallet af angreb på virksomheder steget med 45%. Men hvad kan din virksomhed gøre for at beskytte sig mod disse angreb? Klik her og se, hvordan […]
Insider threats refererer til sikkerhedsrisici, der opstår internt i en organisation, enten på grund af intentionelle handlinger fra en medarbejder eller utilsigtet adfærd, der kan føre til databrud eller datalækage. Det er vigtigt for organisationer at implementere strategier og teknologier til at opdage og forebygge insider threats for at beskytte følsomme data og opretholde integriteten […]
Rogue software, også kendt som skadelig software, er en type skadelig programmel, der er designet til at infiltrere og angribe en computersystem uden brugerens viden eller tilladelse. Dette kan resultere i alvorlige sikkerhedsproblemer og kan føre til tab af data eller personlige oplysninger. Hvad er rogue software? Det præsenterer sig ofte som legitime sikkerhedsprogrammer eller […]
En Trojan downloader er en skadelig software, der installeres på en computer uden brugerens samtykke. Denne type malware kan bruges til at downloade yderligere skadelige programmer og kan stjæle personlige oplysninger fra ofrets computer. Det er vigtigt at have et effektivt antivirusprogram installeret og opdateret for at beskytte mod Trojan downloaders. Hvad er Trojan downloaders? […]
Memory resident-vira er en type virus, der er i stand til at gemme sig i computerens hukommelse, selv når den inficerede fil er lukket. Disse vira kan forårsage skade på computeren ved at ændre og slette filer eller ved at udnytte computerens ressourcer til skadelige formål. Hvad er en memory resident virus? En memory resident […]
Bliv klogere Stack Overflow-angreb Et Stack Overflow-angreb er en form for cyberangreb, der udnytter softwarefejl i programmeringssprog og kan resultere i alvorlige sikkerhedsbrister. Dette angreb sker, når en hacker udnytter en svaghed i et programs hukommelseshåndtering. Det fører til, at store mængder data overføres til hukommelsen. Denne overførsel kan skabe en overbelastning, hvilket gør systemet […]
Password spraying handler om, når en hacker bruger en enkelt adgangskode til at forsøge at logge ind på flere forskellige konti i stedet for at prøve en masse forskellige adgangskoder på en enkelt konto. Dette kan være mere effektivt for hackeren, da mange brugere ofte bruger de samme adgangskoder på flere forskellige konti. Det er […]
Session hijacking, også kendt som session stjæling, er en type cyberangreb, hvor en hacker overtager en brugers session. Ved at få adgang til brugerens session kan hackeren foretage handlinger på brugerens vegne. Som at ændre oplysninger eller placere ordrer. Dette kan føre til alvorlige konsekvenser såsom identitetstyveri eller økonomisk svindel. Det er vigtigt for hjemmesideudviklere […]
URL hijacking refererer til taktikker, hvor hackere manipulerer eller efterligner webadresser for at bedrage brugere. Disse manipulerede URL’er kan lede intetanende brugere til skadelige steder, hvor de står over for risikoen for at få deres personlige oplysninger stjålet, blive inficeret med malware, eller blive bombarderet med uønskede reklamer. Hvad er eksempler på URL hijacking angreb? […]
Watering hole phishing er en type cyberangreb, hvor angriberne målretter sig mod en specifik gruppe af brugere ved at udnytte deres fælles interesser. Dette angreb foregår typisk ved at angriberne opretter en falsk website, der ligner en ægte hjemmeside, som brugerne har tillid til at besøge. Når brugerne indtaster deres brugernavn og adgangskode på den […]
Beaconing er en teknologi, der bruges til at sende trådløse signaler, også kendt som beacons, til smartphones og andre mobile enheder. Disse signaler kan oprette forbindelse til en bestemt lokation og sende relevante oplysninger til brugeren, hvilket åbner op for en række innovative anvendelsesmuligheder. En af de primære anvendelser af beaconing er indendørs navigation. Traditionelle […]