Bestyrelsestræning i NIS2: hvorfor første skridt er forståelse
NIS2-direktivet er EU’s nye lovgivning inden for cybersikkerhed, og det stiller markant højere krav til ledelsen i danske og europæiske virksomheder. Ét af de vigtigste punkter er, at bestyrelser og topledelse nu direkte holdes ansvarlige for virksomhedens cybersikkerhed. Det betyder, at bestyrelsestræning i NIS2 ikke længere er et “nice-to-have”, men et “must-have”.
Hvad er NIS2, og hvorfor rammer det bestyrelsen?
-
Store bøder: Op til 10 millioner euro eller 2 % af den globale omsætning.
-
Personligt ansvar: Bestyrelsesmedlemmer kan blive holdt ansvarlige for manglende cybersikkerhed.
-
Tab af omdømme: Offentlighedens tillid kan hurtigt forsvinde efter et brud.
Hvorfor bestyrelsestræning i NIS2 er uundgåelig
-
Give bestyrelsen et klart overblik over kravene i NIS2.
-
Skabe forståelse for risikostyring og ansvar.
-
Hjælpe med at stille de rigtige spørgsmål til direktion og CISO.
-
Sikre, at compliance ikke kun bliver et “papirarbejde”, men en reel styrkelse af virksomhedens sikkerhed.
Første skridt er forståelse
Inden bestyrelsen kan tage stilling til politikker, budgetter og risikostyring, skal den forstå NIS2-direktivet. Uden forståelse er der risiko for, at investeringer i cybersikkerhed bliver tilfældige, og at strategiske beslutninger ikke understøtter de juridiske krav.
Centrale elementer, som bestyrelsen skal forstå:
-
Scope: Hvilke virksomheder er omfattet af NIS2?
-
Ledelsesansvar: Hvad betyder det, at bestyrelsen kan gøres ansvarlig?
-
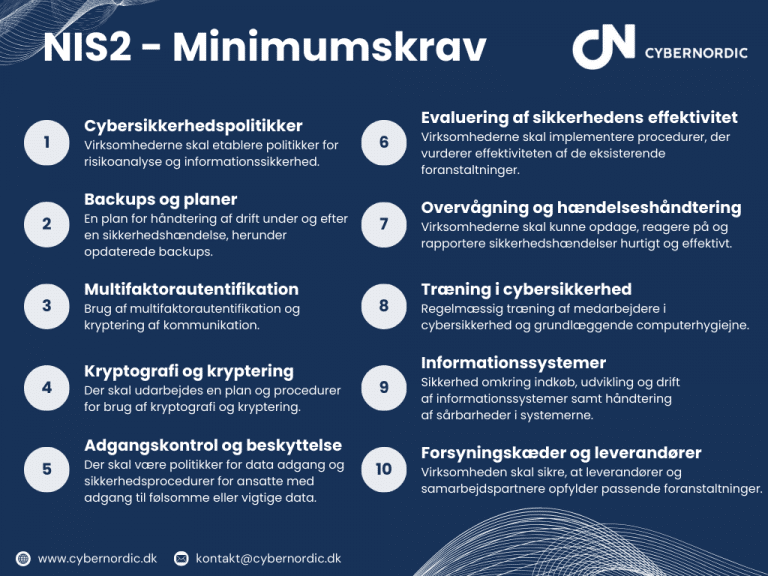
Minimumskrav til cybersikkerhed: Fx risikostyring, incident response, rapporteringspligt.
-
Sanktioner: Hvad sker der ved manglende efterlevelse?
-
Forretningsmæssig betydning: Hvordan kan compliance blive en konkurrencefordel?
Læs de 10 minimumskrav her:
Virkelige eksempler på konsekvenser for bestyrelser
Norsk Hydro – cyberangreb kostede milliarder
I 2019 blev Norsk Hydro ramt af et omfattende ransomware-angreb. Produktionen gik i stå, og virksomheden mistede flere milliarder kroner. Bestyrelsen blev hurtigt inddraget, men mange kritikere mente, at de ikke havde været tilstrækkeligt forberedte på risikoen.
Danske virksomheder og GDPR
Efter GDPR’s ikrafttræden i 2018 så vi flere danske virksomheder få bøder for manglende efterlevelse. Med NIS2 vil bøderne sandsynligvis ramme endnu hårdere, og denne gang er det ikke kun direktionen – men også bestyrelsen – der kan blive ansvarlig.
Bestyrelsens rolle i NIS2-compliance
- Forstå risikobilledet: Hvilke trusler er virksomheden udsat for?
- Sikre ressourcer: Er budget og kompetencer tilstrækkelige?
- Overvåge compliance: Følger virksomheden lovgivningens krav?
- Stille kritiske spørgsmål: Er vores beredskabsplan testet? Hvornår var sidste penetrationstest?
CyberNordic som din partner i bestyrelsestræning
CyberNordic tilbyder målrettet bestyrelsestræning i NIS2, designet til at give bestyrelser det nødvendige overblik og de praktiske værktøjer. Træningen er bygget op i moduler, der gør komplekse regler forståelige og omsætter dem til konkrete handlinger.
Fordele ved CyberNordic’s bestyrelsestræning
- Skræddersyet til bestyrelser: Ingen unødvendig teknisk jargon.
- Praktiske cases: Virkelige eksempler på virksomheder, der har håndteret cyberkriser.
- Compliance som konkurrencefordel: Fokus på, hvordan NIS2 kan styrke virksomhedens forretning.
- Erfarne undervisere: Kombination af juridisk og cybersikkerhedsfaglig viden.
Fra forståelse til handling – næste skridt
- Gap-analyse: Hvor står virksomheden i forhold til NIS2’s krav?
- Strategisk plan: Hvordan implementeres kravene over tid?
- Træning af hele organisationen: Ikke kun bestyrelsen, men også direktion og medarbejdere.
- Kontinuerlig opfølgning: NIS2-compliance er ikke et engangsprojekt, men en løbende proces.
Interne og eksterne ressourcer
- Interne: IT-afdeling, CISO, compliance officer.
Eksterne: Specialiserede konsulenter, revisorer, advokater – og CyberNordic’s træningsforløb.
Ofte stillede spørgsmål om NIS2 og bestyrelsestræning
Er alle bestyrelser omfattet af NIS2?
Nej, men alle virksomheder, der falder ind under direktivets scope, er omfattet. Det gælder både store og mellemstore virksomheder i kritiske sektorer – og deres bestyrelser.
Kan bestyrelsesmedlemmer blive personligt straffet?
Ja, NIS2 indfører personligt ansvar. Bestyrelsen kan blive gjort ansvarlig for manglende cybersikkerhed.
Hvordan adskiller NIS2 sig fra GDPR?
GDPR fokuserer på databeskyttelse, mens NIS2 handler om samfundskritisk infrastruktur og cybersikkerhed. Dog er bødeniveauerne og ansvarsplaceringen på samme linje – eller strengere.
NIS2 starter med bestyrelsen
Tag skridtet med CyberNordic
Vil du sikre, at din bestyrelse er klar til NIS2? CyberNordic tilbyder skræddersyet bestyrelsestræning, der giver overblik, indsigt og værktøjer til at navigere i det nye lovkrav.