Hackere går ikke længere kun efter færdige it-systemer. De går i stigende grad efter de dele og værktøjer, virksomheder bruger til at bygge dem. Cyberangreb mod leverandører og underleverandører er efterhånden et kendt problem. Men en ny udvikling viser, at truslen er rykket endnu et skridt tilbage i kæden. hackere forsøger nu i stigende grad […]
Tidligere havde virksomheder ofte lidt tid til at reagere på nye it-fejl. I dag kan det vindue være reduceret til få timer. I mange år har virksomheder arbejdet ud fra en nogenlunde fast rytme, når nye sårbarheder blev opdaget i deres systemer. Først kom informationen om sårbarheden eller fejlen om man vil. Derefter vurderede it-afdelingen […]
Endpoint Detection and Response (EDR) er en avanceret sikkerhedsløsning, der beskytter computere, servere og andre enheder ved løbende at overvåge deres aktivitet og analysere adfærd for tegn på angreb. I modsætning til traditionel antivirus, som primært leder efter kendte trusler, fokuserer EDR på at forstå, hvad der sker på en enhed i realtid. Det gør […]
De fleste virksomheder har i dag implementeret Multi-Factor Authentication (MFA). Og det giver god mening.Det føles sikkert. Du taster din adgangskode.Du godkender på din telefon.Og så er du inde. Men her er problemet: Det er kun sikkert i det øjeblik, du logger ind. https://youtube.com/shorts/gWmPQoeWleI?si=lZw0y-XwNUSeIKyv Lad os starte helt simpelt – hvad er en session cookie? […]
Der er intet uddrag, da dette er et beskyttet indlæg.
Cybertrusler ændrer sig konstant, og anno 2026 kan det tyde på at de igen kommer til at ændre sig drastisk. Ifølge World Economic Forums seneste “Global Cybersecurity Outlook” bevæger vi os ind i et trusselsbillede, hvor kunstig intelligens accelererer både angreb og forsvar. Hele 94 procent af erhvervsledere peger på AI som den faktor, der […]
Når hackere udnytter svagheder: Hvad er CVE’er – og hvordan udvikler angrebene sig? De fleste cyberangreb begynder ikke med en spektakulær hacker, der bryder igennem et digitalt forsvar. De begynder langt mere stille. Med en fejl, nogen allerede kender til. En svaghed i et system, som ligger åben, mens hverdagen kører videre. Netop disse svagheder […]
De fleste kender til det. En e-mail tikker ind på din arbejdsmail: “Kan du lige logge ind på din konto igen” afsender er din chef, og du tænker, det er en lidt spøgs forespørgsel, for du er jo allerede logget ind. Men mailen ser ægte ud. Navnet, e-mailadressen og tonen ligner noget du har modtaget […]
Når et watering hole phishing-angreb rammer, sker det sjældent med et højt brag. Der er ingen åbenlys alarm, ingen dramatisk nedlukning i det øjeblik, og ofte opdager hverken medarbejderen eller virksomheden noget som helst. Netop derfor er denne angrebsform blandt de mest effektive, og blandt dem, der rammer bredest. Når tillid bliver indgangsvinkel for hackere […]
Et cyberangreb, der afslørede hvor skrøbelig leverandørstyring kan være Da Jaguar Land Rover i slutningen af august 2025 blev ramt af et alvorligt cyberangreb, gik konsekvenserne langt videre end virksomhedens egne systemer. Produktionen gik i stå, IT-systemer blev lukket ned, og hele forsyningskæden blev ramt. Ikke kun de direkte leverandører, men også leverandørernes leverandører mærkede konsekvenserne. Hændelsen […]
Når en kontrakt underskrives, er linjerne klart optegnet. Alle parter ved hvad de skal, og deadline er tydelig. Alligevel ender det ofte med at de så klart optegnede linjer bliver til kruseduller, efter kommunikation mellem parterne går skævt. Når kommunikationen fejler, kan det let betyde mangel på overblik og forhøjede omkostninger. CyberNordic’s nye leverandørstyringssystem; LaaS […]
Dansk cybersikkerhed skal styrkes, lyder det fra både Dansk Erhverv og minister for samfundssikkerhed og beredskab, Torsten Schack Pedersen. Cybersikkerhed er endelig i førersædet En ny medlemsrundspørge fra Dansk Erhverv har sammen med et forhøjet cybertrusselsniveau sat cybersikkerhed i højsædet blandt politikerne på Christiansborg. CyberNordic har gennem de seneste 5 år, prædiket lige netop dette […]
Hvad betyder det egentlig for dig? Hvad skal du gøre nu? Vi har mange gange fået at vide at services vi bruger er hacket. Men vi får ikke at vide hvad vi skal gøre. Få konkrete råd til, hvordan du som bruger beskytter dig efter DocuBizz-hacket, og hvorfor unikke passwords og sikker digital adfærd er […]
QR-koder gør betalinger og information hurtige og praktiske – men netop deres enkelhed gør dem attraktive for svindlere. På pladser til autocampere og el-ladestandere ser vi en stigende brug af falske eller udskiftede QR-koder, der leder brugeren videre til abonnementssider eller til phishing-sider, hvor kortoplysninger eller endda MitID-godkendelser bliver misbrugt. Ejere af parkerings- og ladefaciliteter […]
NIS2-direktivet er EU’s nye lovgivning inden for cybersikkerhed, og det stiller markant højere krav til ledelsen i danske og europæiske virksomheder. Ét af de vigtigste punkter er, at bestyrelser og topledelse nu direkte holdes ansvarlige for virksomhedens cybersikkerhed. Det betyder, at bestyrelsestræning i NIS2 ikke længere er et “nice-to-have”, men et “must-have”. I denne artikel dykker vi ned […]
Google har udsendt en ny advarsel til sine 2,5 milliarder Gmail-brugere efter en stigning i forsøg på phishing, spoofing og andre former for angreb. Ifølge Google udvikler angrebene sig fra simple datalæk til mere avancerede kampagner, hvor hackere kombinerer social engineering med afpresning. For virksomheder betyder det, at en enkelt kompromitteret medarbejderkonto kan få konsekvenser […]
I sidste uge skrev vi om det alvorlige hackerangreb mod den britiske detailgigant Marks & Spencer (M&S). Nu er der nyt i sagen, og det giver et endnu skarpere billede af, hvor omfattende konsekvenserne er. De økonomiske konsekvenser Ifølge nye analyser fra The Record, har Marks & Spencer lidt et bruttofortjenestetab på over £76 millioner […]
The National Cyber Security Center (NCSC), har udgivet en artikel om en bølge af avancerede cyberangreb, som har ramt britiske detailgiganter som Marks & Spencer, Co-op og Harrods. Alle angreb udnyttede sårbarheder via menneskelig udnyttelse – og det kunne lige så let ramme danske virksomheder. Hvad skete der? M&S blev ramt af ransomware efter, at […]
Da store dele af Spanien og Portugal blev ramt af strømsvigt den 29. april 2025, gik alarmklokkerne med det samme i både medier og cybersikkerhedsmiljøet. Den første frygt: Er dette et koordineret cyberangreb på kritisk infrastruktur? Elselskabet bag – Red Eléctrica – var dog hurtigt ude og afkræfte, at der var tale om et hackerangreb. […]
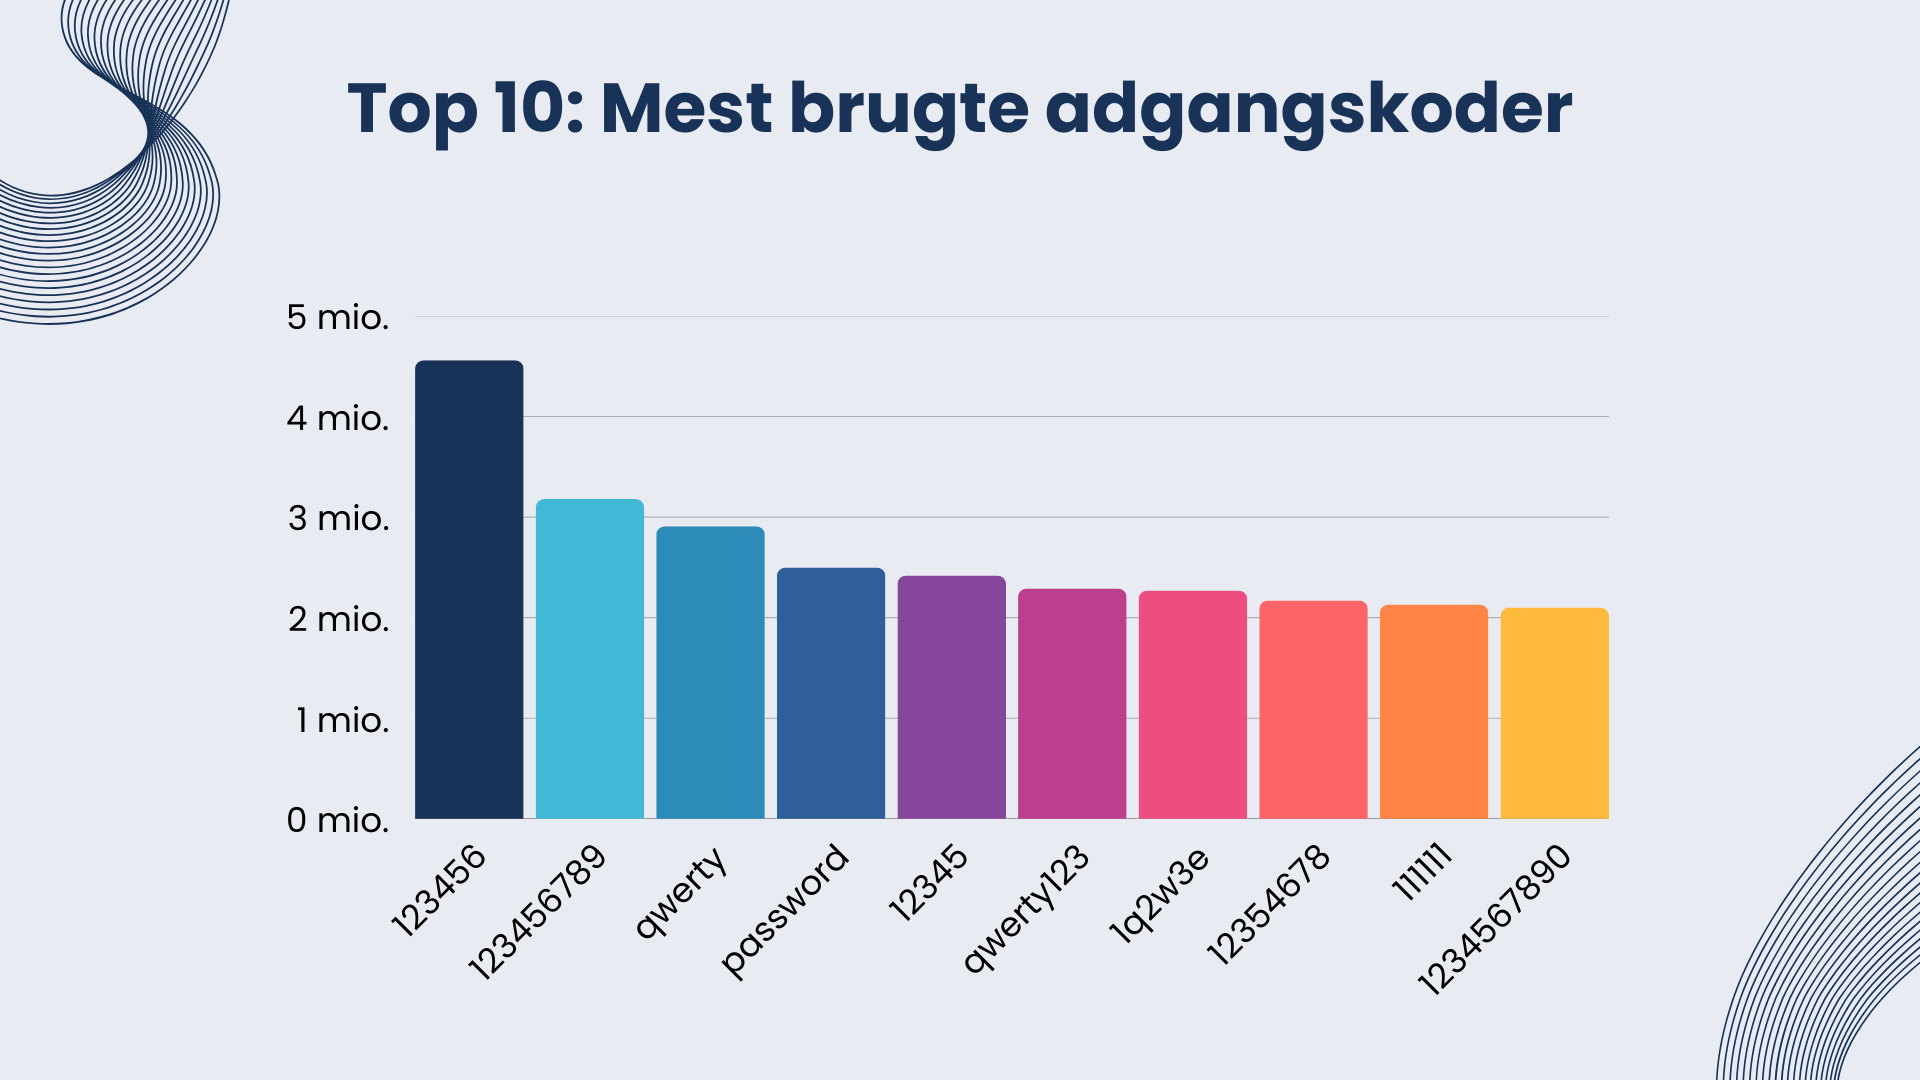
En ny undersøgelse fra Cybernews afslører, at svage og genbrugte adgangskoder stadig udgør en trussel i 2025. Analysen af over 19 milliarder lækkede adgangskoder fra perioden april 2024 til april 2025 viser, at hele 94% enten er genbrugte eller duplikerede. Læs hele Cybernews’ artikel her. De mest almindelige adgangskoder Trods stigende fokus på cybersikkerhed […]