Ny bølge af cyberangreb rammer softwarekæden
Hackere går ikke længere kun efter færdige it-systemer. De går i stigende grad efter de dele og værktøjer, virksomheder bruger til at bygge dem.
Cyberangreb mod leverandører og underleverandører er efterhånden et kendt problem. Men en ny udvikling viser, at truslen er rykket endnu et skridt tilbage i kæden. hackere forsøger nu i stigende grad at ramme selve udviklingen af software, før løsningerne overhovedet er taget i brug.
Det lyder teknisk, men grundideen er enkel.
Problemet med digitale byggeklodser
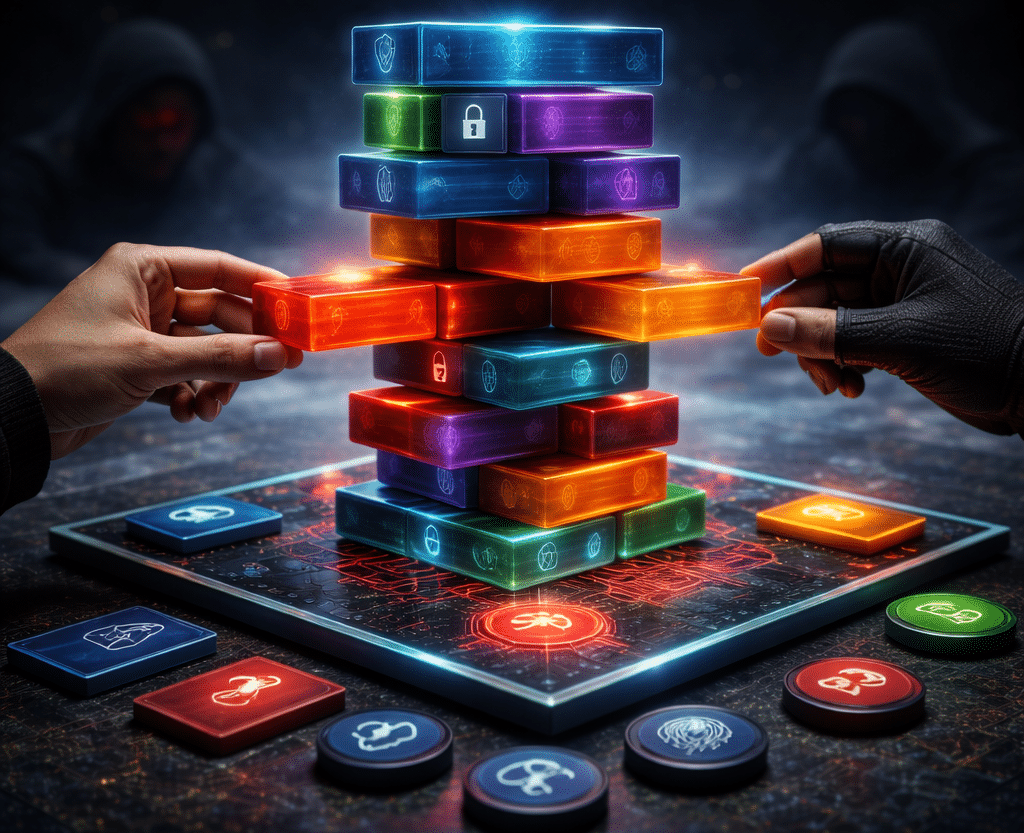
Mange virksomheder bygger i dag ikke al software selv fra bunden. De bruger eksisterende digitale byggeklodser. Det kan være små kodepakker, standardkomponenter, udviklingsværktøjer eller færdige grundelementer, som gør arbejdet hurtigere og billigere.
Det er normalt. Og det er effektivt.
Men det betyder også, at virksomheder i høj grad er afhængige af, at de byggeklodser, de henter ind, faktisk er sikre.
Hvis en hacker får placeret skadelig kode i en sådan komponent, kan problemet sprede sig videre til de virksomheder, der bruger den. På den måde kan et angreb ramme mange organisationer på én gang, uden at angriberen behøver at gå direkte efter hver enkelt.
I stedet for at bryde ind ét sted ad gangen forsøger angriberen at påvirke noget, mange allerede bruger og stoler på. Det kan sammenlignes med at forurene en ingrediens tidligt i produktionen i stedet for at angribe det færdige produkt ude hos kunden.
Din sikkerhed er ikke kun din egen
For virksomheder betyder det, at risikoen ikke kun ligger i deres færdige systemer. Den kan også ligge i de komponenter, de bygger systemerne af.
Det gælder især virksomheder, der udvikler software selv, men også organisationer, der køber standardløsninger eller arbejder tæt sammen med eksterne leverandører. For jo flere dele der indgår i løsningen, desto vigtigere bliver det at vide, hvor de kommer fra, og om de er til at stole på.
Mange moderne it-løsninger består nemlig af langt flere eksterne elementer, end man umiddelbart ser. Det kan være små programdele, der løser en bestemt opgave. Det kan være standardmiljøer, som udviklere arbejder videre på. Eller det kan være værktøjer, som automatisk henter og samler software undervejs i udviklingen.
Hver enkelt del kan virke uskyldig. Men tilsammen bliver de en del af virksomhedens samlede sikkerhed.
Sikkerhed starter før systemet er færdigt
Derfor ændrer denne udvikling også måden, virksomheder bør tænke sikkerhed på. Det er ikke længere nok kun at teste og beskytte det færdige system. Man må også interessere sig for vejen dertil.
Hvor kommer komponenterne fra. Hvem har lavet dem. Er de blevet kontrolleret. Hvem har haft adgang undervejs. Og hvordan opdager man, hvis noget i kæden er blevet ændret eller manipuleret.
Det er spørgsmål, som tidligere mest hørte hjemme hos specialister. I dag er de blevet relevante for langt flere.
Samtidig er der en vigtig ledelsesvinkel. Mange organisationer har vænnet sig til, at softwareudvikling skal gå hurtigt. Man genbruger eksisterende løsninger, fordi det sparer tid og penge. Det giver god mening. Men hastighed og bekvemmelighed kan også betyde, at tilliden bliver for stor, og kontrollen for lille.
Derudover er dette helt afgørende at konfrontere sine leverandører af software om. Deres sikkerhed bliver din sikkerhed.
Her ligger en central del af risikoen.
Sådan hjælper CyberNordic
Hos CyberNordic hjælper vi virksomheder med at få kontrol over netop denne type risiko.
Vi arbejder med:
- synlighed i jeres IT-setup og afhængigheder
- identificering af skjulte risici i leverandørkæden
- overvågning af aktivitet og afvigelser
- hurtig reaktion, hvis noget kompromitteres
Det betyder, at I ikke kun beskytter jeres egne systemer – men også det, de er bygget på.
CyberNordic tilbyder en gratis gennemgang af jeres IT-setup og hjælper med at identificere huller og beskytte din virksomhed